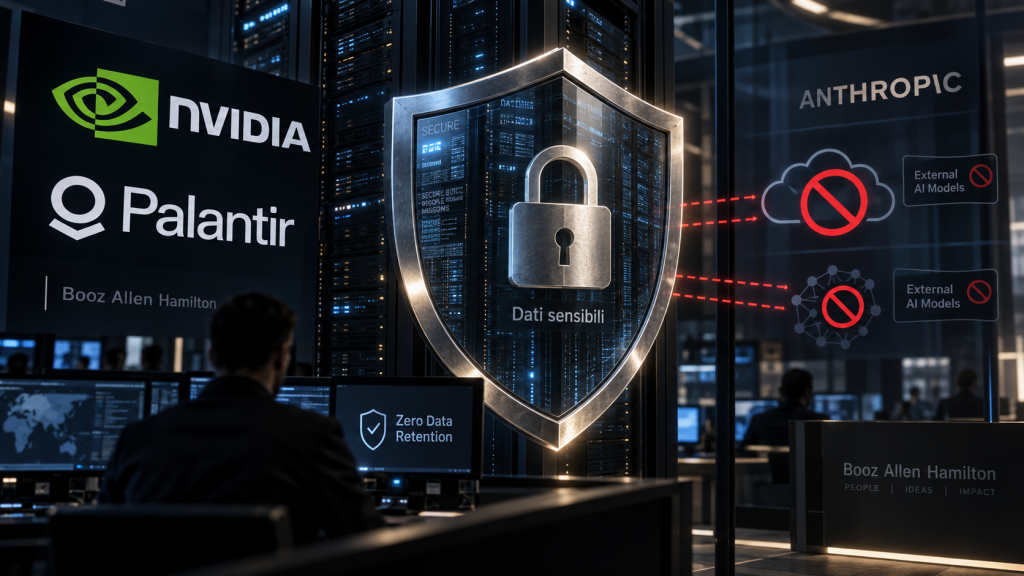
Grandi aziende come Nvidia, Palantir e Booz Allen Hamilton stanno riducendo o condizionando l’utilizzo di alcuni modelli AI esterni nei progetti che coinvolgono informazioni sensibili. Al centro della discussione c’è la zero data retention, cioè la garanzia che i dati inviati al modello non vengano conservati dal fornitore.
Per anni il principale problema di sicurezza legato all’intelligenza artificiale nelle aziende è stato abbastanza semplice da comprendere: evitare che un dipendente copiasse documenti riservati, codice sorgente o informazioni sui clienti all’interno di un chatbot pubblico.
Ora la discussione sta diventando più complessa. Secondo un report di The Information, ripreso da Reuters, aziende come Nvidia, Palantir Technologies e Booz Allen Hamilton stanno stabilendo limiti più rigidi all’utilizzo dei modelli AI esterni quando il lavoro coinvolge proprietà intellettuale o informazioni particolarmente sensibili.
Non significa che queste società stiano abbandonando l’AI. Al contrario, tutte la utilizzano ampiamente. Il problema è capire fino a quale livello un’azienda possa affidare informazioni strategiche a un modello che gira sull’infrastruttura di un altro soggetto.
Nvidia usa Anthropic, ma non per tutto
Il caso di Nvidia è particolarmente interessante perché parliamo di una delle aziende che più stanno beneficiando dalla crescita dell’intelligenza artificiale.
Secondo il report, Nvidia utilizza il modello Fable di Anthropic per attività che coinvolgono informazioni meno sensibili, per esempio alcuni progetti collegati al software open source. Quando invece si passa a dati interni più delicati, l’approccio cambia.
Per applicazioni come il monitoraggio della propria supply chain, Nvidia preferirebbe utilizzare i modelli Nemotron sviluppati internamente.
La ragione non sembra essere legata alla qualità del modello esterno. È soprattutto una questione di controllo sulle informazioni. Justin Boitano, vicepresidente Enterprise AI di Nvidia, ha spiegato che l’azienda considera la zero data retention qualcosa che idealmente dovrebbe essere attivato per impostazione predefinita.
Questo permette di capire quanto la discussione sia cambiata. Non si tratta più soltanto di scegliere quale modello produca la risposta migliore, ma anche di capire dove passano i dati durante il processo.
Palantir vuole garanzie che non possano essere revocate
Palantir si è spinta ancora più avanti.
L’azienda utilizza modelli sviluppati da società esterne all’interno delle proprie piattaforme, quindi deve pensare non soltanto ai propri dati, ma anche a quelli dei clienti.
Secondo The Information, Palantir avrebbe chiesto ad Anthropic una garanzia irrevocabile di zero data retention per i modelli messi a disposizione attraverso la propria infrastruttura.
Il termine “irrevocabile” è importante. L’obiettivo non sarebbe ottenere semplicemente una politica commerciale valida oggi, ma avere la certezza che il fornitore non possa modificarla successivamente introducendo nuove forme di conservazione dei dati.
Palantir non renderebbe quindi Fable disponibile ai propri clienti attraverso la piattaforma fino a quando Anthropic non fornirà garanzie considerate sufficienti. I clienti che vogliono acquistare direttamente il modello da Anthropic possono naturalmente continuare a farlo.
È una distinzione che mostra bene il problema dell’AI enterprise: quando un modello viene inserito dentro processi industriali, governativi o finanziari, le condizioni sulla gestione dei dati diventano parte dell’architettura stessa del servizio.
Anche Booz Allen mette dei limiti
Una posizione simile emerge da Booz Allen Hamilton, società che lavora anche in settori dove sicurezza informatica e informazioni sensibili hanno un peso particolarmente elevato.
L’azienda aveva utilizzato modelli Anthropic per analizzare i propri sistemi e individuare possibili vulnerabilità. Secondo il report, ha però impedito ai dipendenti di utilizzare la versione commerciale di Fable per attività legate al proprio software proprietario di cybersecurity.
Ancora una volta non siamo quindi davanti a un rifiuto completo dell’intelligenza artificiale.
Il modello può essere utilizzato, ma non necessariamente con qualsiasi tipo di informazione.
Perché si parla tanto di zero data retention
La questione si è fatta più delicata dopo una modifica delle politiche Anthropic introdotta nei mesi scorsi.
L’azienda ha previsto la possibilità di conservare alcuni log per 30 giorni, con l’obiettivo dichiarato di rilevare attacchi complessi, comportamenti dannosi e tentativi di abuso dei propri modelli.
Dal punto di vista della sicurezza della piattaforma, una certa capacità di analizzare ciò che accade può essere utile. Il problema nasce quando il cliente utilizza il modello per lavorare con codice proprietario, documentazione interna, strategie commerciali o altre informazioni che preferirebbe non lasciare al di fuori della propria infrastruttura.
Per questo le aziende chiedono sempre più spesso accordi ZDR, Zero Data Retention, nei quali i dati inviati durante l’utilizzo del modello non vengono conservati dal provider oltre quanto strettamente necessario per elaborare la richiesta.
Anthropic starebbe lavorando anche a soluzioni che permettono ad alcuni clienti di mantenere determinate informazioni sui propri server, ma le richieste delle aziende mostrano che il problema non può più essere affrontato soltanto con generiche promesse sulla privacy.
Il vero problema non è più il dipendente che usa male ChatGPT
Ed è probabilmente questo il passaggio più interessante della vicenda.
All’inizio dell’ondata generativa molte aziende avevano reagito bloccando ChatGPT perché temevano che i dipendenti potessero inserire accidentalmente materiale riservato. Il problema sembrava principalmente umano: educare le persone a non condividere determinate informazioni.
Ora siamo a una fase successiva.
Le aziende stanno integrando l’AI direttamente nei propri flussi di lavoro, nei sistemi di sviluppo, nella cybersecurity e nella gestione delle infrastrutture. Di conseguenza devono stabilire quali informazioni un modello esterno possa elaborare, dove vengano processate e per quanto tempo possano essere conservate.
È una discussione molto più strutturale rispetto al semplice divieto di usare un chatbot.
Per l’AI enterprise il controllo dei dati diventa parte del prodotto
La vicenda di Nvidia, Palantir e Booz Allen suggerisce anche dove potrebbe spostarsi la competizione tra i fornitori di intelligenza artificiale.
Fino a oggi il confronto è stato dominato soprattutto da benchmark, capacità di ragionamento, velocità e dimensione della finestra di contesto. Nel mercato aziendale potrebbe diventare altrettanto importante offrire controllo sui dati, installazioni private, infrastrutture isolate e garanzie contrattuali sulla conservazione delle informazioni.
Non è un caso che Microsoft e altri grandi fornitori cloud stiano cercando di trasformare proprio la sicurezza dell’infrastruttura in un elemento commerciale.
Per aziende che possiedono codice, brevetti, dati industriali o informazioni sui clienti, il modello più intelligente non è necessariamente quello migliore se per utilizzarlo bisogna rinunciare a una parte del controllo sui propri dati.
E questo spiega anche perché Nvidia possa utilizzare un modello Anthropic per alcune attività e scegliere Nemotron per altre. Non esiste necessariamente un unico modello adatto a tutto.
Il prossimo passo dell’AI nelle aziende potrebbe quindi dipendere meno dalla capacità di generare una risposta spettacolare e molto di più dalla possibilità di sapere, con precisione, che cosa succede alle informazioni utilizzate per ottenerla.
Articoli che potrebbero interessarti