Hacker nei supermercati: attacchi ai frigoriferi
- in Informatica

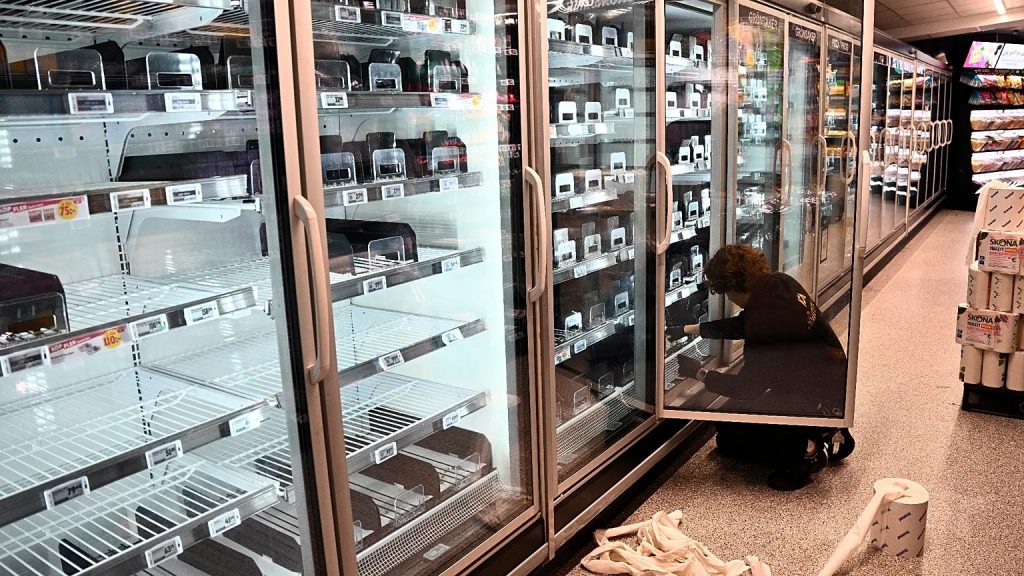
Gli attacchi hacker non colpiscono più soltanto computer, server e dati personali. Una serie di incidenti informatici ha coinvolto i sistemi di refrigerazione di diversi supermercati europei, Italia compresa. In alcuni casi, le temperature sono state modificate da remoto fino a raggiungere i 50 °C, compromettendo la conservazione degli alimenti. Gli episodi riportano l’attenzione sulla sicurezza OT, ovvero la protezione dei sistemi che controllano impianti e processi fisici. E mostrano quanto un problema digitale possa avere conseguenze concrete.
Hacker nei supermercati: frigoriferi portati fino a 50 gradi
Immaginiamo di entrare in un supermercato e trovare i banchi frigoriferi completamente fuori uso. Non per un guasto elettrico, ma perché qualcuno è riuscito a modificarne le impostazioni attraverso Internet. È quanto accaduto in diversi punti vendita europei, dove una serie di attacchi informatici ha compromesso i sistemi di refrigerazione, facendo salire le temperature fino a 50 °C in alcuni impianti.
Gli episodi, segnalati tra il 2 e il 3 novembre 2026, hanno interessato diversi Paesi, tra cui Belgio, Svezia, Irlanda, Estonia, Paesi Bassi e Lussemburgo. Le anomalie hanno costretto alcuni operatori a interrompere temporaneamente l’utilizzo degli impianti e a smaltire prodotti alimentari che non potevano più essere conservati in sicurezza. Una situazione che dimostra come un attacco informatico possa trasformarsi rapidamente in un problema economico e operativo.
La vicenda non riguarda soltanto la grande distribuzione. Qualsiasi attività che utilizzi impianti connessi, dalla logistica alimentare alle strutture sanitarie, può trovarsi esposta a rischi simili. Per questo la sicurezza dei sistemi industriali sta diventando un tema sempre più importante.
Attacchi hacker ai supermercati anche in Italia: cosa è successo
Anche il nostro Paese è stato coinvolto. In Sicilia sono state segnalate anomalie nei sistemi di refrigerazione di almeno quattro punti vendita a marchio Coop, tre a Catania e uno a Palermo. La modifica dei parametri ha provocato un aumento anomalo delle temperature, con conseguenze sulla conservazione di alcuni prodotti alimentari.
Ulteriori segnalazioni hanno riguardato aziende della filiera alimentare in Toscana ed Emilia-Romagna, mentre un supermercato di Castelrotto, in Alto Adige, ha registrato un malfunzionamento simile. In quest’ultimo caso, però, la natura informatica dell’incidente non era ancora stata accertata. Il personale è intervenuto rapidamente, riportando le temperature ai valori corretti ed evitando danni alla merce.
Secondo le prime valutazioni delle istituzioni italiane, l’impatto nazionale è rimasto limitato e non sono emersi rischi per la salute pubblica. Le autorità stanno comunque verificando la provenienza degli attacchi e gli eventuali collegamenti tra i diversi episodi europei. Non è stata ancora dimostrata una responsabilità comune per tutti gli incidenti.
Come può un hacker modificare la temperatura di un frigorifero?
La risposta è meno complicata di quanto possiamo immaginare. Molti impianti di refrigerazione professionali utilizzano centraline elettroniche connesse alla rete, che permettono di controllare temperature, consumi e funzionamento da remoto. È una soluzione comoda, soprattutto per le catene che gestiscono numerosi punti vendita e si affidano a società esterne per la manutenzione.
Il problema nasce quando questi sistemi sono raggiungibili direttamente da Internet oppure utilizzano protezioni insufficienti. Un dispositivo obsoleto, un account poco protetto o un’interfaccia di controllo esposta possono offrire a un aggressore la possibilità di interferire con il funzionamento dell’impianto.
In alcuni episodi europei è stata segnalata anche l’attivazione anomala delle modalità di sbrinamento, normalmente utilizzate per eliminare il ghiaccio dai componenti refrigeranti. Manipolare queste funzioni può provocare un aumento delle temperature e compromettere rapidamente la conservazione degli alimenti. Le modalità tecniche precise, però, devono essere accertate per ciascun incidente.
Attacchi hacker e Sicurezza OT: quando il mondo digitale controlla quello fisico
Per comprendere meglio il problema dobbiamo parlare di Operational Technology, abbreviata OT. Questo termine identifica l’insieme di sistemi hardware e software utilizzati per monitorare e controllare macchinari, impianti e processi fisici. Ne fanno parte, ad esempio, i controllori industriali, i sistemi di automazione, i sensori e le piattaforme che gestiscono le apparecchiature.
La differenza rispetto all’informatica tradizionale è importante. In un ambiente IT, un attacco può compromettere dati, applicazioni o servizi digitali. In un ambiente OT, invece, la manipolazione di un sistema può modificare direttamente il comportamento di un macchinario. È quello che può accadere a un impianto frigorifero, a una linea produttiva oppure a un sistema di climatizzazione.
Negli ultimi anni queste due realtà si sono avvicinate sempre di più. La manutenzione a distanza, il monitoraggio attraverso Internet e l’utilizzo di dispositivi connessi hanno migliorato l’efficienza, ma hanno anche aumentato le possibilità di accesso dall’esterno.
Kyndryl: la cybersecurity riguarda anche la sicurezza fisica
Secondo Andrea Boggio, Director Cybersecurity di Kyndryl Italia, gli attacchi alla catena del freddo dimostrano quanto sia importante superare una visione della cybersecurity limitata alla protezione dei dati. Quando viene compromesso un sistema OT, le conseguenze possono coinvolgere direttamente il funzionamento di un’attività.
La questione non riguarda quindi soltanto l’identificazione del dispositivo colpito. Diventa fondamentale capire quali processi dipendono da quel sistema, quali altre apparecchiature potrebbero essere coinvolte e quali conseguenze potrebbe avere un’interruzione o una manipolazione.
È un cambio di prospettiva importante. Un allarme informatico può segnalare un accesso non autorizzato, ma per intervenire correttamente bisogna conoscere anche l’impianto controllato e il suo ruolo nell’organizzazione. In un supermercato, ad esempio, bloccare un sistema di refrigerazione può significare perdere prodotti, interrompere le vendite e avviare procedure di verifica alimentare.
Sistemi obsoleti e accessi remoti: i punti più vulnerabili
Le prime informazioni sugli incidenti europei evidenziano alcune criticità ricorrenti: dispositivi legacy, interfacce esposte su Internet e meccanismi di autenticazione insufficienti. Sono problemi che possono interessare infrastrutture utilizzate per molti anni, soprattutto quando gli aggiornamenti richiedono interventi complessi o costosi.
Un controller industriale può continuare a funzionare perfettamente dal punto di vista meccanico, pur utilizzando un software che non riceve più aggiornamenti di sicurezza. Questo crea una situazione delicata, perché sostituire una componente non è sempre semplice come aggiornare uno smartphone o un computer.
Anche gli accessi riservati ai manutentori rappresentano un elemento da proteggere con attenzione. Una connessione remota lasciata disponibile senza adeguati controlli può diventare un possibile punto d’ingresso. Il problema, quindi, non è la manutenzione a distanza in sé, ma il modo in cui viene autorizzata, controllata e registrata.
Come proteggere gli impianti di refrigerazione dagli attacchi
La sicurezza OT richiede innanzitutto di conoscere i dispositivi presenti nell’infrastruttura. Non basta sapere quanti computer sono collegati: bisogna censire centraline, sensori, sistemi di controllo e collegamenti con i fornitori. È altrettanto importante comprendere quali processi dipendano da ciascun componente.
Tra le misure più importanti troviamo la separazione tra reti IT e OT, la riduzione dei servizi esposti direttamente a Internet e la protezione degli accessi remoti attraverso autenticazione multifattore. Gli account amministrativi dovrebbero utilizzare soltanto i privilegi necessari, mentre gli accessi dei manutentori dovrebbero essere temporanei e tracciabili.
Serve inoltre un monitoraggio capace di individuare modifiche anomale alle configurazioni e comportamenti inattesi degli impianti. Nel caso della catena del freddo, un sistema di allarme indipendente e procedure di controllo manuale possono aiutare il personale a intervenire rapidamente quando le temperature superano i valori consentiti.
Anche i fornitori possono diventare un punto debole
Un altro aspetto evidenziato da Kyndryl riguarda la supply chain, ovvero l’insieme delle aziende che forniscono prodotti, servizi e manutenzione. Un impianto industriale può essere gestito da più soggetti: produttore, installatore, società di assistenza e personale dell’azienda che lo utilizza.
Ogni collegamento remoto deve quindi essere considerato con attenzione. Sapere chi può accedere, da quale dispositivo e con quali permessi è fondamentale per ridurre il rischio di utilizzi non autorizzati. La sicurezza dell’impianto dipende anche dalle pratiche adottate dai partner esterni.
Per questo non è sufficiente proteggere soltanto la rete aziendale principale. Le organizzazioni devono verificare anche i sistemi di teleassistenza, le credenziali assegnate ai fornitori e le modalità utilizzate per effettuare gli interventi tecnici.
Direttiva NIS2: la sicurezza diventa parte della gestione aziendale
Gli episodi riportano l’attenzione anche sulla direttiva europea NIS2, che rafforza gli obblighi di gestione del rischio informatico per numerose organizzazioni appartenenti ai settori individuati dalla normativa.
Tra le misure previste troviamo la sicurezza della catena di fornitura, la gestione delle vulnerabilità, il controllo degli accessi, la continuità operativa e, quando appropriato, l’autenticazione multifattore. L’applicabilità degli obblighi dipende però dal settore, dalle dimensioni e dalle caratteristiche dell’organizzazione.
Il principio rimane importante anche per le aziende che non rientrano direttamente nel perimetro normativo. La cybersecurity non dovrebbe essere considerata un semplice problema del reparto informatico, ma una componente della gestione dei rischi e della continuità aziendale.
La resilienza operativa conta quanto la prevenzione
Impedire ogni possibile attacco informatico è un obiettivo difficilmente raggiungibile. Per questo, oltre alla prevenzione, diventa fondamentale prepararsi a gestire gli incidenti e a ripristinare rapidamente il funzionamento degli impianti.
Kyndryl sottolinea l’importanza di correlare informazioni provenienti dalla sicurezza informatica, dalle reti e dalle attività operative. In questo modo un’organizzazione può comprendere non soltanto che un dispositivo è stato compromesso, ma anche quali processi potrebbero essere interrotti e quali interventi abbiano la priorità.
È questo il significato concreto di resilienza operativa: mantenere o recuperare le funzioni essenziali anche quando qualcosa va storto. Nel settore alimentare può significare disporre di controlli alternativi, procedure di emergenza e personale preparato a intervenire senza dipendere esclusivamente dai sistemi digitali.
Quando un attacco informatico diventa un problema reale
Gli attacchi ai frigoriferi dei supermercati europei dimostrano quanto sia cambiato il rapporto tra tecnologia e attività quotidiane. Oggi molti servizi che consideriamo normali dipendono da sistemi connessi, spesso invisibili agli occhi dei consumatori.
La possibilità di modificare da remoto la temperatura di un impianto frigorifero rappresenta un esempio concreto di questa dipendenza. Un problema di cybersecurity può provocare perdite economiche, interrompere attività e mettere a rischio la corretta conservazione degli alimenti.
Da parte nostra, troviamo particolarmente importante il richiamo alla sicurezza degli impianti che controllano processi fisici. Perché proteggere una rete non significa soltanto difendere informazioni e password, ma anche garantire il funzionamento dei servizi che utilizziamo ogni giorno.
La trasformazione digitale ha reso numerose attività più efficienti, ma richiede una maggiore attenzione alla protezione dei sistemi. E gli episodi della catena del freddo ricordano che, quando tutto è connesso, la sicurezza informatica diventa anche sicurezza del mondo reale.
Articoli che potrebbero interessarti